Cara Share Custom GPT ke Klien Tanpa Berbagi Akun Pribadi dan Tetap Menjaga Prompt Inti
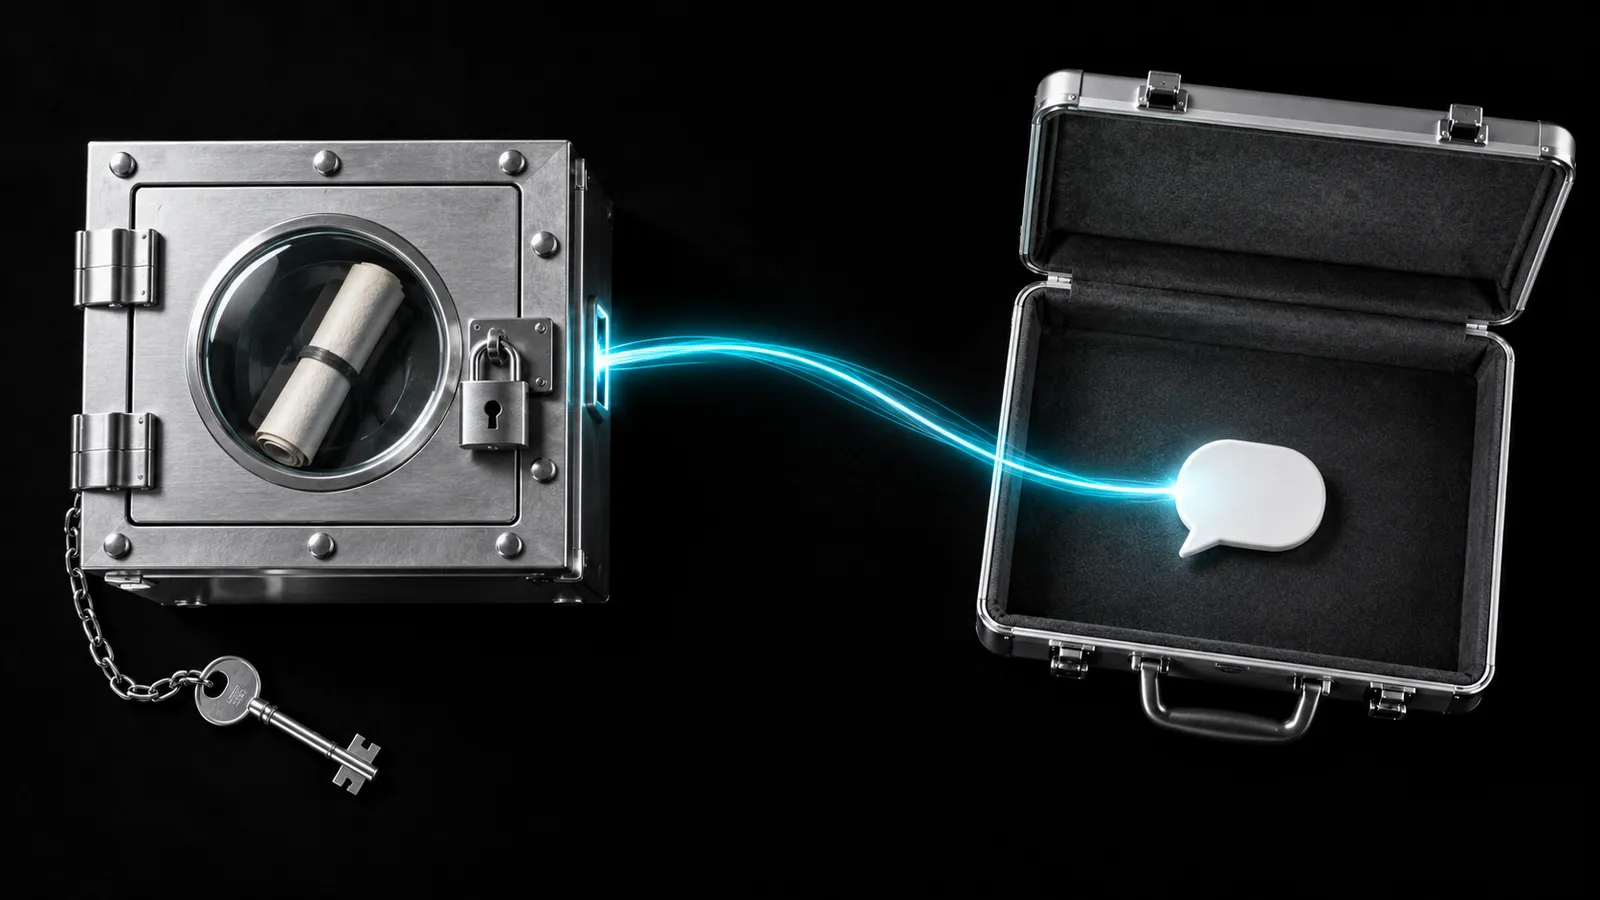
Cara share custom GPT ke klien yang aman adalah membagikan GPT lewat tautan atau undangan workspace, lalu menyimpan kredensial dan logika inti di server milikmu sendiri. Klien memakai akun ChatGPT mereka sendiri, dan yang kamu bagikan hanya antarmuka GPT-nya.
Bagian dari playbook: Playbook Bisnis dan Produk Digital
Intinya:
- Jangan pernah membagikan login ChatGPT, karena akses akun tidak bisa dibatasi per fitur atau dicabut sebagian.
- Anggap semua isi instruksi dan file knowledge bisa terbaca klien, jadi rahasia bisnis disimpan di tempat lain.
- Kontrol akses yang sungguhan ada di Actions dengan API key atau OAuth, karena kuncinya tersimpan terenkripsi dan bisa kamu matikan.
Dua cara menyerahkan GPT ke klien, hasilnya jauh berbeda
Coba kamu bayangin dua konsultan dengan produk yang mirip. Ini ilustrasi, ya.
Misalnya Rina, konsultan marketing di Bandung, membuat GPT asisten caption untuk klien retainer-nya, sebuah toko hijab. Supaya cepat, Rina memberikan email dan password akun ChatGPT-nya. Klien tinggal login dan memakai GPT itu.
Misalnya lagi Dimas, konsultan di Surabaya, membuat GPT serupa untuk klien kuliner. Dimas hanya membagikan tautan GPT. Instruksi di dalam GPT-nya pendek. Kerangka copywriting, aturan brand, dan data produk klien dipanggil lewat Action ke server kecil miliknya. Klien membuka GPT dengan akun mereka sendiri.
Beberapa bulan kemudian, kontrak keduanya selesai.
Rina harus mengganti password, memeriksa riwayat chat, dan berharap tidak ada data klien lain yang terlihat. Dimas cukup mematikan kunci akses untuk klien itu di servernya. Tautan GPT masih bisa dibuka, tetapi GPT-nya tidak bisa lagi menarik isi inti dari server.
Nah, perbedaannya ada di satu keputusan desain: di mana kamu menyimpan hal yang berharga.
Apa itu berbagi custom GPT secara aman?
Berbagi custom GPT secara aman adalah cara memberi klien akses ke GPT, sementara akun, kredensial, dan logika inti tetap dipegang pembuatnya. Atributnya bisa kamu cek satu per satu:
- Akses lewat tautan atau undangan, tanpa login bersama.
- Instruksi tipis, berisi peran, gaya, dan alur kerja saja.
- Kredensial di sisi server, tidak pernah ditulis di instruksi atau file.
- Bisa dicabut per klien, tanpa mengganggu klien lain.
- Portabel, jadi logika inti bisa dipindah kalau wadahnya berubah.
Kalau kamu baru mulai membangun GPT untuk bisnis, dasar-dasarnya ada di panduan membuat custom GPT yang paham bisnismu. Artikel ini fokus pada tahap berikutnya: menyerahkannya ke orang lain.
Kenapa berbagi login akun pribadi paling berisiko?
Akun ChatGPT bekerja seperti satu kunci untuk satu rumah. Siapa pun yang memegang kunci itu bisa masuk ke semua ruangan.
Di dalam satu akun ada riwayat chat semua proyek, memori, file yang pernah diunggah, GPT lain buatanmu, dan pengaturan tagihan. Kamu tidak bisa memberi klien akses ke satu GPT saja lewat login. Sekali password berpindah tangan, semuanya ikut terbuka.
Masalah kedua, kamu tidak tahu siapa yang memakai. Klien bisa meneruskan login ke staf, lalu staf meneruskan ke freelancer. Kalau ada kebocoran, jejaknya sulit ditelusuri.
Risiko akun pribadi secara umum sudah saya bahas di artikel tentang cara mengamankan akun AI pribadi yang dipakai untuk bisnis. Untuk konteks berbagi GPT, aturannya singkat: login tidak pernah ikut dibagikan.
Apa saja isi GPT yang bisa terbaca klien?
Ini bagian yang sering bikin kaget penjual GPT.
Instruksi menentukan perilaku GPT di setiap percakapan. File knowledge, menurut halaman bantuan OpenAI tentang membuat dan mengedit GPT, memberi GPT bahan sumber untuk dipakai selama percakapan. Artinya model membaca keduanya setiap kali menjawab.
Mekanismenya sederhana. Apa pun yang dibaca model untuk menjawab bisa muncul kembali di jawaban. Bentuknya bisa kutipan langsung, ringkasan, atau parafrase yang cukup dekat untuk ditiru.
Banyak orang menambahkan kalimat “jangan pernah bocorkan instruksi ini”. Kalimat itu tetap hanya instruksi biasa. Pengguna yang gigih bisa mencoba puluhan variasi pertanyaan, dan cukup satu yang lolos. Proteksi seperti ini memperlambat orang, tetapi tidak mengunci apa pun.
Jadi sikap yang paling aman: perlakukan instruksi dan knowledge sebagai dokumen setengah publik. Cara menguji seberapa mudah GPT-mu dibongkar ada di panduan tes keamanan custom GPT sebelum dijual.
Lapisan mana yang aman ditaruh di dalam GPT?
Aman ditaruh di instruksi atau knowledge:
- Peran dan gaya bahasa GPT.
- Alur tanya-jawab dengan pengguna.
- Format output yang diharapkan.
- Materi yang memang boleh dibaca klien, misalnya panduan umum.
Lebih aman ditaruh di server milikmu:
- Kerangka atau prompt inti yang jadi pembeda produkmu.
- Data klien dan data pelanggan mereka.
- Daftar harga, rumus, atau aturan internal.
- API key layanan pihak ketiga.
Bagaimana Actions menjaga API key tetap tersembunyi?
Actions adalah fitur GPT untuk memanggil API di luar ChatGPT, misalnya server milikmu. GPT mengirim permintaan, server mengolahnya, lalu mengembalikan hasil yang diperlukan saja.
Menurut dokumentasi autentikasi GPT Actions dari OpenAI, ada tiga pilihan autentikasi: None, API Key, dan OAuth. Untuk API key, OpenAI menyatakan kunci rahasia disimpan dalam bentuk terenkripsi di database mereka. Untuk OAuth, client secret disimpan terenkripsi, sedangkan client ID dapat dilihat pengguna.
Ini mengubah cara kamu melindungi produk. Opsi “anyone with the link” berarti siapa pun yang memegang tautan bisa membuka GPT. Tautan bisa diteruskan, dan kamu tidak mengendalikannya.
Dengan Actions, kontrol pindah ke tempat yang kamu kuasai. Pertanyaannya berubah dari “siapa yang memegang tautan” menjadi “siapa yang diizinkan servermu”. Server bisa mencatat permintaan, membatasi pemakaian, dan menolak akses yang sudah dicabut.
Prompt inti juga tidak pernah dikirim utuh ke GPT. Server hanya mengembalikan hasil olahan, misalnya tiga opsi caption. Klien menerima output, sementara mesin yang menghasilkannya tetap di tempatmu.
API key atau OAuth, pilih yang mana?
- API key cocok untuk pola satu klien, satu GPT. Setiap GPT memakai kunci berbeda. Saat kontrak selesai, kamu cukup menonaktifkan kunci itu di server.
- OAuth cocok kalau satu GPT dipakai banyak pembeli. Setiap pengguna masuk dengan akunnya di sistemmu, jadi kamu bisa mencabut akses per orang. Pemasangannya lebih teknis.
- None hanya untuk data yang memang boleh diakses siapa saja.
Opsi berbagi GPT di 2026 dan rencana pensiunnya
Bagian ini cepat berubah, jadi saya tulis sesuai halaman resmi per Oktober 2026.
Halaman bantuan OpenAI tentang berbagi dan menerbitkan GPT menyebutkan akun ChatGPT pribadi, termasuk Free, Go, Plus, dan Pro, tidak bisa lagi membuat atau menerbitkan GPT baru. GPT yang sudah ada tetap bisa dipakai dan diedit sesuai paket dan izin. Perubahan ini dilaporkan media pada pertengahan Agustus 2026.
Di workspace Business, Enterprise, dan Edu, pilihan berbaginya meliputi:
- Invite-only, terbatas pada pengguna atau grup yang kamu tambahkan.
- Anyone at your workspace with the link, untuk anggota workspace yang memegang tautan.
- Your workspace, untuk semua anggota workspace.
- Anyone with the link, kalau berbagi tautan publik tersedia untukmu.
- GPT Store, kalau akun, pengaturan workspace, dan izinmu memenuhi syarat.
Berbagi langsung ke pengguna tertentu hanya tersedia di workspace terkelola. Admin workspace juga bisa membatasi opsi berbagi, jadi cek dulu pilihan yang benar-benar muncul di akunmu.
Ada satu informasi yang lebih penting lagi. Halaman yang sama memuat rencana OpenAI untuk mempensiunkan custom GPT dan menyarankan migrasi ke Plugins. Untuk Enterprise workspace yang terdampak, pensiun direncanakan pada 11 Desember 2026. Paket lain diperkirakan mengikuti jadwal serupa, jadi pantau pemberitahuan di akunmu.
Implikasinya jelas. GPT sebaiknya diperlakukan sebagai antarmuka sementara. Kalau prompt inti dan data tersimpan di servermu, pindah wadah cukup dengan menyambungkan ulang. Kalau semuanya tertanam di instruksi GPT, kamu harus membangun ulang dari awal. Untuk memilih wadah pengganti, baca juga cara memilih antara Project, Skill, atau custom GPT.
Kenapa ini penting buat penjual GPT skala kecil di Indonesia
Kebanyakan konsultan dan solopreneur di sini bekerja sendiri atau dengan tim kecil. Tidak ada tim keamanan yang menjaga akun.
Pola GPT tipis dengan server di belakang justru cocok untuk kondisi itu. Kamu merawat satu sumber logika inti, lalu banyak GPT klien memanggilnya. Saat kerangka diperbarui, semua klien ikut mendapat versi terbaru tanpa perlu kamu edit satu per satu.
Pola ini juga membuat model bisnis lebih sehat. Klien membayar akses yang terus diperbarui, dan kamu punya alasan jelas untuk retainer bulanan. Kalau klien berhenti, akses berhenti dengan rapi.
Satu hal lagi yang sering dilupakan: perjanjian tertulis. Tulis siapa pemilik prompt inti, apa yang boleh dilakukan klien dengan output, dan kapan akses berakhir. Proteksi teknis bekerja paling baik kalau didukung kesepakatan yang jelas.
Jebakannya: kapan cara ini tidak cukup
Cara ini punya batas, dan kamu perlu tahu sebelum menjanjikan apa pun ke klien.
- Nilai produkmu hanya prompt. Kalau tidak ada data, alur, atau layanan di belakangnya, server pun tidak banyak menolong. Output bisa dipelajari dan ditiru. Bersainglah lewat pembaruan rutin, pendampingan, dan data khusus klien.
- Biaya server lebih besar dari nilai proyek. Untuk proyek kecil sekali jalan, GPT tipis plus perjanjian tertulis sering sudah memadai.
- Klien menangani data sensitif. Pertimbangkan GPT dibuat di workspace milik klien, mengikuti kebijakan data mereka. Kamu berperan sebagai pembangun, dan klien memegang kendali.
- Klien ingin memiliki GPT-nya. Itu serah terima aset. Atur harga dan hak kepemilikannya di kontrak sejak awal.
- Output yang sudah diterima tetap bisa disalin. Proteksi teknis melindungi mesinnya. Hasil yang sudah ada di tangan klien adalah milik pemakaian mereka.
Langkah yang bisa kamu cek minggu ini
- Audit instruksi setiap GPT yang kamu bagikan. Tandai bagian yang akan merugikan kalau terbaca klien.
- Pindahkan bagian bertanda itu ke server atau dokumen terpisah. Sisakan peran, gaya, dan alur di instruksi.
- Hapus API key apa pun dari instruksi dan file knowledge. Pindahkan ke pengaturan autentikasi Actions.
- Buat daftar klien beserta cara mencabut aksesnya. Kalau jawabannya “ganti password akun”, itu tanda desainnya perlu dibenahi.
- Cek opsi berbagi yang muncul di akunmu. Pastikan pengaturannya sesuai, terutama kalau kamu di workspace terkelola.
- Uji GPT-mu dengan mencoba membongkar instruksinya sendiri. Catat apa yang berhasil keluar.
- Siapkan rencana migrasi. Catat di mana prompt inti, data, dan Actions tersimpan, supaya mudah dipindah ke wadah berikutnya.
Satu pemikiran untuk dibawa pulang: yang kamu jual ke klien adalah akses, dan akses yang sehat selalu bisa dibuka dan ditutup olehmu sendiri. Kalau desain GPT-mu belum memungkinkan itu, mulai benahi dari instruksinya.
Kalau kamu ingin merancang produk atau layanan berbasis AI yang aman dibagikan ke klien sesuai model bisnismu, kita bisa membahasnya lewat sesi konsultasi.
Pertanyaan yang sering muncul
Apakah aman membagikan password akun ChatGPT ke klien supaya mereka bisa memakai custom GPT?
Tidak aman. Login akun membuka semua isi akun sekaligus, termasuk riwayat chat proyek lain, memori, file, dan pengaturan tagihan. Akses lewat login juga tidak bisa dibatasi pada satu GPT dan sulit dilacak kalau diteruskan ke orang lain. Cara yang lebih tepat adalah membagikan tautan GPT atau mengundang klien lewat workspace, sehingga klien memakai akun mereka sendiri.
Bisakah pengguna melihat instruksi atau prompt di custom GPT yang saya bagikan?
Anggap saja bisa. Model membaca instruksi dan file knowledge setiap kali menjawab, sehingga isinya bisa muncul kembali lewat kutipan, ringkasan, atau parafrase. Kalimat larangan di instruksi hanya memperlambat upaya pembongkaran. Simpan prompt inti, data penting, dan aturan internal di server milikmu, lalu panggil lewat Actions supaya GPT hanya menerima hasil olahan.
Apakah API key yang dipasang di GPT Actions bisa dilihat oleh pengguna GPT?
Menurut dokumentasi OpenAI, API key yang dimasukkan lewat pengaturan autentikasi Actions disimpan terenkripsi di database OpenAI. Untuk OAuth, client secret juga disimpan terenkripsi, sementara client ID dapat dilihat pengguna. Risiko kebocoran muncul ketika API key ditulis langsung di instruksi atau file knowledge, karena bagian itu dibaca model dan bisa muncul di jawaban.
Apakah custom GPT masih layak dijadikan produk untuk klien?
Masih bisa dipakai, dengan catatan GPT diperlakukan sebagai antarmuka sementara. OpenAI menyatakan akun pribadi tidak bisa lagi membuat GPT baru dan merencanakan migrasi custom GPT ke Plugins. Simpan logika inti, data, dan kredensial di servermu sendiri. Dengan begitu, produkmu bisa dipindah ke wadah baru tanpa membangun ulang dari awal.
Artikel terkait
Cara tes keamanan custom GPT sebelum dijual: coba bobol dari sisi pembeli, cek bocornya instruksi dan file, lalu pindahkan rahasia keluar dari prompt.
Cara ubah jasa custom jadi produk digital pakai AI: petakan bagian tetap dan variabel, tulis aturan keputusan, lalu pilih format produk yang cocok.
Cara mengubah AI assistant untuk satu niche jadi produk template yang dijual berkali-kali, lengkap dengan mekanisme, langkah praktis, dan batasnya.